Nouvelles générations de cybermenaces : écoute acoustique par câble fibre, attaques matérielles et cyberguerre militaire (2021–2026)
Note —Écoute sonore via des câbles à fibre optique, failles Apple Silicon, émission de signaux radio depuis la RAM, silicones satellites et sabotage de câbles sous-marins : analyse vérifiée à partir de sources académiques primaires des cybermenaces de nouvelle génération les plus surprenantes démontrées en laboratoire ou effectivement utilisées au cours des cinq dernières années.
Sommaire
Résumé : 18 attaques publiées entre 2021 et 2026 sont résumées sous cinq rubriques : les canaux latéraux physiques comme l'écoute sonore via la fibre optique et la LED d'alimentation, les failles de processeur et de mémoire telles que GoFetch, Hertzbleed, Downfall et ZenHammer, les méthodes d'exfiltration franchissant l'air-gap comme RAMBO et Deep-TEMPEST, les attaques contre les systèmes d'intelligence artificielle, et les opérations soutenues par des États comme Viasat, PIPEDREAM, les câbles sous-marins et le leurrage GNSS.
Cet article s'appuie sur des travaux publiés entre 2021 et 2026 dans des conférences à comité de lecture (USENIX Security, NDSS, USENIX Security, arXiv) ou rendus publics par des organismes de recherche en sécurité reconnus (SentinelLabs, Dragos, Trail of Bits). Toutes les références renvoient à des sources primaires.
Le paradigme des menaces modernes en cybersécurité change profondément. Désormais, les attaquants n'exploitent plus seulement les failles logicielles ; ils utilisent comme arme la physique elle-même, c'est-à-dire la lumière, le son, les ondes électromagnétiques et même le rayonnement produit par le bus de données de la RAM. Cette transformation progresse simultanément dans les domaines civil et militaire.
Dans cette analyse approfondie, nous examinons, en les vérifiant à partir de leurs sources académiques, les méthodes les plus surprenantes démontrées en laboratoire ou activement utilisées sur le terrain au cours des cinq dernières années.
Partie I : Attaques par canaux latéraux physiques
1. L'écoute acoustique via les câbles à fibre optique (COAES)
Source : Youqian Zhang, Zheng Fang, Huan Wu et autres, « Hiding an Ear in Plain Sight: On the Practicality and Implications of Acoustic Eavesdropping with Telecom Fiber Optic Cables », NDSS Symposium 2026.
Les câbles à fibre optique, qui constituent l'épine dorsale de l'infrastructure Internet, sont par nature sensibles aux micro-variations de pression créées par les ondes sonores lorsqu'on parle dans une pièce. Il s'agit d'un phénomène physique appelé micro-bending (micro-courbure) : les ondes sonores provoquent des déformations inférieures au nanomètre dans le cœur de verre de la fibre, et ces déformations modifient l'état de phase de la lumière à l'intérieur de la fibre.
Mécanisme de l'attaque :
COAES : CHAÎNE D'ÉCOUTE ACOUSTIQUE PAR FIBRE OPTIQUE · NDSS 2026
- Son → Micro-Bending : les ondes de la parole courbent le cœur de verre de la fibre à un niveau inférieur au nanomètre ; l'indice de réfraction change instantanément. (DAS / Rayleigh)
↓ Des impulsions laser sont émises, la rétrodiffusion est analysée
- Récepteur sensoriel (Sensory Receptor) : le câble est enroulé autour d'un cylindre en PET de 65 mm de diamètre pour accroître l'efficacité de la conversion mécanique-optique. (Bobine / Spool)
↓ Les déphasages sont décodés
- Transcription par IA (Whisper / Parakeet) : les données brutes de vibration sont traitées par de grands modèles de langage pour convertir les conversations en texte. WER en environnement de bureau : 9 %. (WER < 9 %)
La conclusion la plus critique de l'étude : les « dark fiber » (lignes inutilisées) de l'infrastructure fibre jusqu'aux habitations FTTH peuvent servir à cette attaque, et les brouilleurs ultrasoniques sont totalement inefficaces contre cette menace, car le système n'a pas besoin de microphone ; la fibre elle-même est le capteur.
« We show that COAES can be successfully conducted on telecom fiber-optic cables by leveraging off-the-shelf DAS systems with a specialized sensory receptor… The attack remains effective even when an ultrasonic jammer is deployed right next to the cable. »
— Youqian Zhang et autres, NDSS 2026
2. Glowworm : récupération de la parole via la LED d'alimentation (2021)
Source : Ben Nassi, Yaron Pirutin et autres, « Glowworm Attack: Optical TEMPEST Sound Recovery via a Device's Power Indicator LED », CCS 2021, Université Ben-Gourion.
Les petites LED témoins d'alimentation des enceintes connectées, des hubs USB et des haut-parleurs de bureau sont directement reliées à la ligne d'alimentation de l'amplificateur. Lorsque du son est joué, la consommation électrique fluctue et la luminosité de la LED varie. Cette variation est invisible à l'œil nu, mais peut être captée à 35 mètres de distance par un télescope équipé d'une photodiode.
Appareils concernés : Google Home Mini, Google Nest Audio, Logitech Z120/S120, JBL Go 2, Raspberry Pi 3/4. Environ 50 % des appareils testés se sont révélés vulnérables. La solution est extrêmement simple : un morceau de ruban noir collé sur la LED.
3. LidarPhone : transformer le LiDAR d'un robot aspirateur en microphone laser (2020/2021)
Source : Sriram Sami, Sean Rui Xiang Tan et autres, « LidarPhone: Using Telerobotic LiDAR as a Microphone », SenSys 2020, Université nationale de Singapour & Université du Maryland.
Les capteurs LiDAR rotatifs que les robots aspirateurs utilisent pour la navigation peuvent être figés par l'exploitation d'une faille logicielle. Lorsqu'ils sont fixés sur des objets légers comme une poubelle, un paquet de chips ou un sac, la voix humaine fait vibrer l'objet et le temps de vol (ToF) du laser réfléchi change. À partir de ces données traitées par un filtre d'apprentissage profond, les chiffres prononcés et les genres musicaux ont été détectés avec une précision supérieure à 90 %.
Partie II : Failles de microprocesseur et de matériel
4. GoFetch : une fuite cryptographique non corrigeable sur Apple Silicon (2024)
Source : Boru Chen, Yingchen Wang, Pradyumna Shome et autres, « GoFetch: Breaking Constant-Time Cryptographic Implementations Using Data Memory-Dependent Prefetchers », USENIX Security 2024. Pwnie Award 2024 — Meilleure attaque cryptographique.
Le préfetcheur dépendant de la mémoire de données (DMP — Data Memory-Dependent Prefetcher) des puces Apple Silicon (M1, M2, M3, A14) est conçu pour améliorer les performances. Cependant, le DMP lit le contenu des données en mémoire et met spéculativement en cache les valeurs qui ressemblent à des pointeurs. Ce comportement neutralise complètement les algorithmes cryptographiques fonctionnant en temps constant (constant-time) et considérés comme sûrs contre les attaques par canal auxiliaire (RSA, Diffie-Hellman, CRYSTALS-Kyber, Dilithium).
 Source : gofetch.fail — Logo officiel du projet et résumé de l'attaque. USENIX Security 2024.
« GoFetch est une attaque par canal auxiliaire microarchitectural qui peut extraire des clés secrètes d'implémentations cryptographiques à temps constant via des préfetcheurs dépendants de la mémoire de données (DMP). Nous montrons que les DMP sont présents dans de nombreux processeurs Apple et constituent une menace réelle pour plusieurs implémentations cryptographiques, nous permettant d'extraire des clés d'OpenSSL Diffie-Hellman, de Go RSA, ainsi que de CRYSTALS Kyber et Dilithium. »
— Boru Chen, Yingchen Wang et autres, USENIX Security 2024
La faille étant présente directement dans la conception du silicium, elle ne peut pas être corrigée par un patch logiciel sur les appareils existants. Pour les M1 et M2, le DMP ne peut être désactivé que par une intervention du noyau (bit HID11_EL1[30]), mais cela n'est pas encore pris en charge par macOS.
5. Hertzbleed : transformer la fréquence du CPU en attaque temporelle cryptographique à distance (2022)
Source : Yingchen Wang, Riccardo Paccagnella et autres, « Hertzbleed: Turning Power Side-Channel Attacks Into Remote Timing Attacks on x86 », USENIX Security 2022. CVE-2022-24436 (Intel) / CVE-2022-23823 (AMD).
Les processeurs x86 modernes utilisent la mise à l'échelle dynamique de la tension et de la fréquence (DVFS) pour gérer l'équilibre entre puissance et chaleur. La consommation électrique varie selon les bits des données traitées ; lorsque la consommation augmente, la fréquence du processeur diminue. L'attaquant peut observer ce changement de fréquence à distance en mesurant uniquement la latence réseau (RTT) avec une précision de l'ordre de la microseconde et extraire les clés cryptographiques du serveur. Aucune mesure physique de puissance n'est nécessaire.
6. Downfall / GDS (2023) : fuite spéculative dans l'instruction Intel Gather
Source : Daniel Moghimi, « Downfall: Exploiting Speculative Data Gathering », USENIX Security 2023. CVE-2022-40982. Tous les processeurs Intel de la 6e génération (Skylake) à la 11e génération (Tiger Lake) sont affectés.
L'instruction d'optimisation mémoire GATHER des CPU Intel peut, lors de l'exécution spéculative, divulguer involontairement des données présentes dans les registres vectoriels internes. Un autre processus partageant le même cœur physique du processeur (y compris une VM ou une application de confiance) peut lire des données sensibles, notamment des mots de passe et des clés cryptographiques.
7. ZenHammer : Rowhammer sur les mémoires DDR5 (2024)
Source : Patrick Jattke, Max Wipfli, Flavien Solt, Michele Marazzi et autres, « ZenHammer: Rowhammer Attacks on AMD Zen-based Platforms », USENIX Security 2024, ETH Zurich.
Les mémoires DDR5 étaient considérées comme immunisées contre les attaques Rowhammer grâce à leurs mécanismes de correction d'erreur intégrée (On-Die ECC) et de rafraîchissement ciblé des lignes (TRR). Des chercheurs de l'ETH Zurich ont désactivé ces défenses en rétro-ingénierant les motifs de temporisation du contrôleur mémoire de l'architecture AMD Zen et ont réussi pour la première fois à manipuler des bits mémoire ciblés sur des puces DDR5.
8. LeftoverLocals : fuite de résidus de données dans la mémoire GPU (2024)
Source : Tyler Sorensen et autres, « LeftoverLocals: Listening to LLM Responses Through Leaked GPU Local Memory », Trail of Bits, janvier 2024.
Sur les GPU AMD, Apple et Qualcomm, après qu'un processus a utilisé la mémoire locale du GPU, celle-ci n'est pas entièrement effacée. Un autre processus utilisant le même système peut lire ces données « résiduelles ». Dans les applications LLM fonctionnant dans des environnements serveur multi-utilisateurs, des mégaoctets de données par appel ont pu être divulgués par cette méthode.
Partie III : Techniques d'exfiltration de données à travers un air-gap
9. RAMBO : compromettre des systèmes isolés en émettant des signaux radio depuis le bus de données de la RAM (2024)
Source : Mordechai Guri, « RAMBO: Leaking Secrets from Air-Gap Computers by Spelling Covert Radio Signals from Computer RAM », arXiv:2409.02292, Université Ben-Gourion, septembre 2024.
La méthode RAMBO (Radiation of Air-gapped Memory Bus for Offense) cible les ordinateurs isolés (air-gapped) non connectés à Internet. Un logiciel malveillant léger introduit dans le système module avec une précision de l'ordre de la nanoseconde la tension et les motifs de transfert sur le bus de données de la DDR RAM. Les modules de RAM se mettent alors à émettre des ondes électromagnétiques comme des antennes radio. À une distance de 7 mètres, avec un récepteur SDR (Software-Defined Radio) bon marché, ces signaux peuvent être captés et, à un débit d'environ 1 000 bits par seconde, des mots de passe, des frappes de touches et des documents peuvent être volés.
10. Deep-TEMPEST : lire le contenu de l'écran via HDMI grâce à l'intelligence artificielle (2024)
Source : Santiago Fernandez, Emilio Martinez et autres, « Deep-TEMPEST: Using Deep Learning to Eavesdrop on HDMI from its Unintended Electromagnetic Emanations », arXiv:2407.09717, Universidad de la República, Uruguay, juillet 2024. Open source : github.com/emidan19/deep-tempest.
Les émissions électromagnétiques parasites émises par les câbles HDMI (Van Eck Phreaking) ne pouvaient être captées qu’avec les anciennes méthodes, sous la forme d’une ombre bruitée. Des chercheurs uruguayens ont résolu ce problème en le formulant comme un modèle d’apprentissage profond de problème inverse : lorsque le faible signal RF collecté par une antenne SDR est fourni au modèle d’apprentissage profond, le taux d’erreur sur les caractères (CER) est réduit de 90 % à moins de 30 %, et le texte ainsi que les images affichés à l’écran deviennent lisibles depuis l’autre côté du mur du bâtiment.
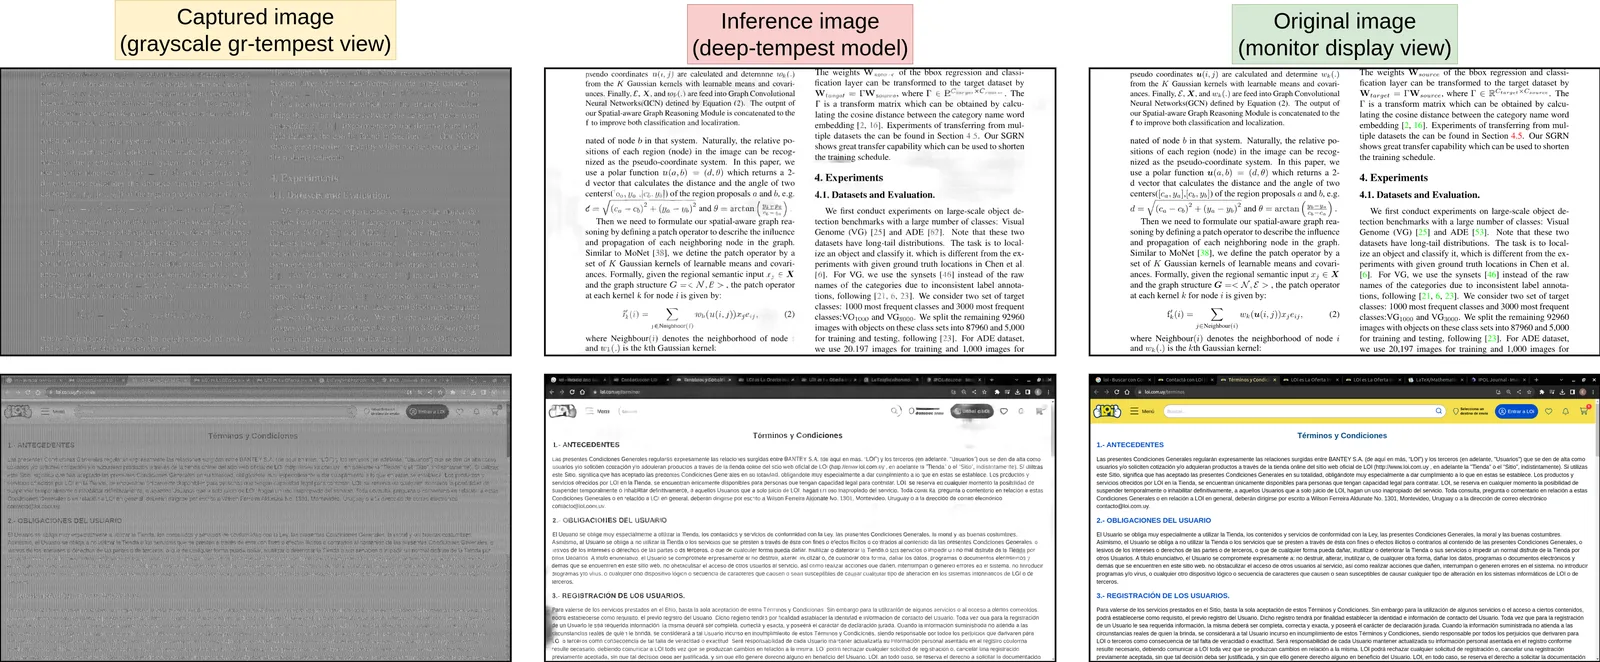 Source : github.com/emidan19/deep-tempest — Visuel officiel du projet. arXiv:2407.09717.
Chapitre IV : Attaques contre les systèmes d’IA
11. Récupération de mots de passe assistée par IA via l’écoute acoustique du clavier (2023)
Source : Joshua Harrison, Ehsan Toreini, Maryam Mehrnezhad, « A Practical Deep Learning-Based Acoustic Side Channel Attack on Keyboards », arXiv:2308.01074, août 2023.
En raison de la position physique de chaque touche et de la structure du châssis, les claviers mécaniques ou d’ordinateurs portables présentent une signature sonore légèrement différente au niveau micro. Les chercheurs ont enregistré les sons de frappe provenant d’une réunion Zoom à laquelle participait la cible ou du microphone d’un smartphone à proximité, les ont convertis en spectrogrammes et les ont traités avec le modèle d’apprentissage profond CoAtNet. Résultat : le contenu saisi a été détecté avec une précision de 95 %. Avec une correction contextuelle assistée par LLM, ce taux augmente encore davantage.
12. Morris II : le ver d’IA auto-répliquant (2024)
Source : Stav Cohen, Ron Bitton, Ben Nassi, « Here Comes the AI Worm: Unleashing Zero-click Worms that Target GenAI-Powered Applications », arXiv:2403.02817, mars 2024.
Il s’agit du premier concept de ver qui, au lieu d’un logiciel malveillant traditionnel, exploite le mécanisme de suivi d’instructions des LLM. Un texte empoisonné spécialement conçu (adversarial prompt) inséré dans un e-mail prend le contrôle du modèle lorsqu’il atteint l’assistant d’IA qui résume l’e-mail. Tout en exfiltrant les données de l’utilisateur, le modèle ajoute la même instruction malveillante aux autres e-mails auxquels il répond. Ce concept de ver, qui se propage sans aucun clic (zero-click) sur les systèmes basés sur ChatGPT et Gemini, a été validé.
Chapitre V : Cyberguerre militaire et soutenue par l’État
13. Opération des bipeurs et des talkies-walkies au Liban (septembre 2024)
Elle est consignée comme la plus grande opération de l’histoire, où le renseignement cyber et la destruction cinétique se sont combinés dans la chaîne d’approvisionnement. Des explosifs ont été intégrés dans les batteries au lithium des bipeurs vendus au Hezbollah via des sociétés écrans ; un signal chiffré envoyé depuis un serveur central a déclenché simultanément tous les appareils. Cette opération a concrètement mis en évidence comment la sécurité de la chaîne d’approvisionnement peut être effondrée au niveau matériel.
14. AcidRain : l’attaque contre le satellite Viasat (février 2022)
Source : Juan Andrés Guerrero-Saade, Max van Amerongen, « AcidRain: A Modem Wiper Rains Down on Europe », SentinelLabs, mars 2022. Attribution : GRU russe / Sandworm.
 Source : sentinelone.com/labs/acidrain — Publication officielle de SentinelLabs. Mars 2022.
Quelques heures après le début de l’offensive terrestre en Ukraine (24 février 2022), le groupe Sandworm s’est infiltré dans le segment de gestion du réseau satellite KA-SAT de Viasat via une faille VPN. Le binaire ELF nommé AcidRain, écrit pour l’architecture MIPS, a été transmis à des dizaines de milliers de terminaux satellite sous l’apparence d’une mise à jour de firmware OTA (Over-The-Air) et a effacé de manière irréversible la mémoire flash des appareils. L’infrastructure de communication de l’armée ukrainienne a été paralysée, et la ligne de contrôle de milliers d’éoliennes à travers l’Europe a été mise hors service.
« AcidRain is a wiper malware designed to attack modems and routers. Following a VPN exploitation, the threat actor deployed AcidRain to wipe Viasat KA-SAT modems across Europe, causing a major internet outage in Ukraine… »
— SentinelLabs, AcidRain: A Modem Wiper Rains Down on Europe, mars 2022
15. PIPEDREAM / INCONTROLLER : une arme contre les systèmes de contrôle industriels (2022)
Source : Dragos Inc., « CHERNOVITE’s PIPEDREAM Malware Targeting Industrial Control Systems », avril 2022. Également publié sous le nom INCONTROLLER par Mandiant (Google Cloud).
 Source : dragos.com — Visuel du rapport officiel sur les menaces de Dragos. Avril 2022.
C'est le septième logiciel malveillant ciblant les ICS détecté dans l'histoire. Il cible les PLC Schneider Electric et Omron, les serveurs OPC-UA et le runtime CODESYS avec cinq composants modulaires :
PIPEDREAM : LA MATRICE DES CINQ MODULES · Dragos / CHERNOVITE
- EVILSCHOLAR : découverte et manipulation des PLC Schneider Electric Modicon
- BADOMEN : commande et contrôle des PLC Omron basés sur CODESYS
- MOUSEHOLE : balayage des serveurs OPC-UA et cartographie des schémas
- DUSTTUNNEL : tunnel C2 chiffré et module de pivoting réseau
- LAZYCARGO : élévation de privilèges du noyau Windows via CVE-2020-15368 (faille du pilote ASRock)
Selon l'analyse de Dragos, PIPEDREAM a la capacité d'appliquer à lui seul 38 % des techniques et 83 % des tactiques d'attaque ICS connues.
16. Sabotage des câbles sous-marins à fibre optique et renseignement passif
Plus de 95 % du trafic mondial de données passe par les câbles sous-marins au fond des océans. Ces liaisons sont aujourd'hui devenues des cibles primaires des doctrines militaires.
Écoute passive : des sous-marins de mission spéciale (aux États-Unis l'USS Jimmy Carter, en Russie le navire de recherche Yantar et les ROV rattachés au sous-marin nucléaire Losharik) courbent légèrement les fibres par la technique du macro-bending pour intercepter le signal ; le flux de données est copié sans être interrompu.
Sabotages en zone grise (2023–2025) : il a été documenté que, autour de la mer Baltique, de la mer Rouge et du détroit de Taïwan, des navires d'apparence commerciale ont traîné leurs ancres sur des kilomètres au fond de l'océan pour sectionner délibérément des liaisons stratégiques en fibre. De tels incidents sont entrés en 2024 dans l'agenda officiel de sécurité de l'OTAN.
17. CosmicStrand / MoonBounce : les rootkits de firmware UEFI
Source : Kaspersky Labs, « CosmicStrand: Discovery of a Sophisticated UEFI Firmware Rootkit », juillet 2022. Attribué à un groupe APT chinois.
S'installant directement dans la puce SPI Flash de la carte mère ou dans la couche du UEFI Boot Manager, ces outils sont indélébiles, même si le disque dur est retiré, formaté ou si le système d'exploitation est entièrement réinstallé. Ils désactivent l'architecture Windows Secure Boot (démarrage sécurisé) via des pilotes non signés et entrent en action avant le chargement du noyau du système d'exploitation.
18. GNSS Spoofing et guerre électronique cognitive
Utilisées activement depuis 2022 en Ukraine, au Moyen-Orient et dans la région de la mer Noire, les attaques de GNSS meaconing et spoofing remplacent les coordonnées GPS par de fausses valeurs et dirigent les drones et les munitions guidées vers de mauvaises positions. Les algorithmes de guerre électronique cognitive (Cognitive EW) ont atteint la capacité de tenter une injection de paquets directement depuis la couche RF dans les motifs de transmission à saut de fréquence des réseaux de données tactiques (comme Link-16).
Ma lecture
Ces attaques convergent sur un même axe : les lois de la physique sont désormais une surface d'attaque. La lumière, le son, les ondes électromagnétiques et la dynamique de la mémoire à cristaux peuvent être exploités par les attaquants sans jamais activer les modèles de sécurité logicielle. Du point de vue de la défense, cela signifie :
- Les correctifs logiciels ne suffisent pas à eux seuls ; la conception du silicium, l'isolation électromagnétique et les couches de sécurité physique doivent être pensées ensemble.
- L'infrastructure en fibre doit être intégrée au périmètre TSCM (contre-mesures techniques de surveillance).
- Les systèmes basés sur les LLM doivent être conçus au niveau architectural contre l'injection indirecte de prompts.
- Dans les systèmes militaires et d'infrastructure critique, les normes d'assurance matérielle de la chaîne d'approvisionnement (SBOM + hardware BOM) doivent devenir obligatoires.
Sources
- Zhang, Y. et autres. « Hiding an Ear in Plain Sight. » NDSS 2026. ndss-symposium.org
- Nassi, B. et autres. « Glowworm Attack. » ACM CCS 2021. nassiben.com
- Sami, S. et autres. « LidarPhone. » SenSys 2020. nus.edu.sg
- Chen, B. et autres. « GoFetch. » USENIX Security 2024. gofetch.fail
- Wang, Y. et autres. « Hertzbleed. » USENIX Security 2022. hertzbleed.com
- Moghimi, D. « Downfall. » USENIX Security 2023. downfall.page
- Jattke, P. et autres. « ZenHammer. » USENIX Security 2024. comsec.ethz.ch
- Sorensen, T. et autres. « LeftoverLocals. » Trail of Bits, 2024. leftoverlocals.com
- Guri, M. « RAMBO. » arXiv:2409.02292, 2024. arxiv.org
- Fernandez, S. et autres. « Deep-TEMPEST. » arXiv:2407.09717, 2024. github.com/emidan19/deep-tempest
- Harrison, J. et autres. « Acoustic Side Channel Attack on Keyboards. » arXiv:2308.01074, 2023.
- Cohen, S. et autres. « Morris II. » arXiv:2403.02817, 2024.
- Guerrero-Saade, J.A. et autres. « AcidRain. » SentinelLabs, 2022. sentinelone.com/labs/acidrain
- Dragos Inc. « PIPEDREAM : le malware ICS de CHERNOVITE. » 2022. dragos.com
- Kaspersky GReAT. « CosmicStrand UEFI Rootkit. » 2022. kaspersky.com